
Wer darf was sehen – und bearbeiten?
Mit BioARCHIVE 17 haben wir das bisherige Rollen- und Rechtekonzept von Grund auf überarbeitet. Während die Zugriffsrechte bislang über fest definierte Rollen gesteuert wurden, ermöglicht das neue Konzept eine nahezu vollständig individuelle Konfiguration von Rollen und Berechtigungen.
Damit lassen sich Zugriffe wesentlich differenzierter steuern – von Studien, Fällen und Untersuchungen über Proben und Aufbewahrungsorte bis hin zum elektronischen Laborjournal und einzelnen, organisationsspezifisch konfigurierten Dokumentationsfeldern. Für die jeweiligen Bereiche können Lese-, Schreib- und Löschrechte gezielt vergeben werden.
Ein Beispiel aus der Praxis
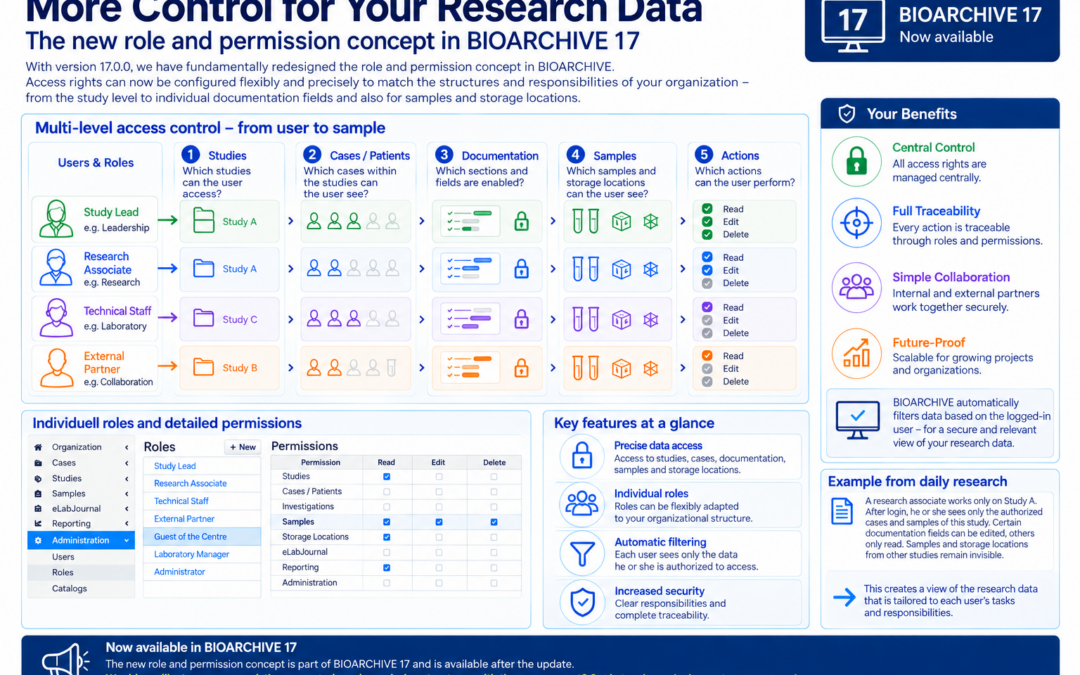
Ein Labormitarbeiter darf Proben einer bestimmten Studie einsehen und bearbeiten, jedoch nicht löschen. Gleichzeitig bleiben sensible Patientendaten und Informationen anderer Studien für ihn unsichtbar. Ein Studienleiter kann dagegen entsprechend seiner Rolle weitergehende Zugriffsrechte erhalten.
Das Ergebnis: Jeder Benutzer sieht und bearbeitet nur die Informationen, für die er berechtigt ist – auch wenn mehrere Forschungsgruppen gemeinsam mit BioARCHIVE arbeiten.
Die nachfolgende Grafik veranschaulicht die verschiedenen Ebenen der neuen Rechteverwaltung und zeigt, wie flexibel sich individuelle Berechtigungen gestalten lassen.
Sie möchten BioARCHIVE kennenlernen oder mehr über das neue Rollen- und Rechtekonzept erfahren? Sprechen Sie uns an – wir zeigen Ihnen gerne die Möglichkeiten in einer persönlichen Präsentation.

